אדם כהן


07/10/2026

 אנתרופיק נותנת לחברות הסייבר יותר כוח / קרדיט: אילוסטרציה – AI
אנתרופיק, מפתחת Claude, מרחיבה את הגישה למודלי הבינה המלאכותית המתקדמים שלה עבור חברות סייבר וצוותי אבטחת מידע. במסגרת העדכון שהוכרז ב-6 באוקטובר, תוכנית Cyber Verification Program - CVP תציע שלוש רמות הרשאה, הכוללות גישה ל-Claude Opus 5.5, ל-Claude Sonnet 5.5 ול-Claude Mythos 5.1. ההבדל בין המסלולים הוא בעיקר בסוג הפעולות המותרות, בהיקף החסימות ובדרישות האבטחה.
המהלך מאחד את תוכנית האימות הקודמת עם Project Glasswing, שהעניקה גישה מוגבלת למודלים מתקדמים לצורך הגנת תוכנות ותשתיות חיוניות. בין השותפים שהוכרזו עם הקמת Glasswing באפריל היו CrowdStrike, Palo Alto Networks, Cisco, Microsoft ו-JPMorgan Chase. חברי התוכנית הקיימים יעברו למסלול הגישה הגבוה ביותר. אלה שותפויות קיימות, ולא הצטרפויות חדשות שהוכרזו השבוע.
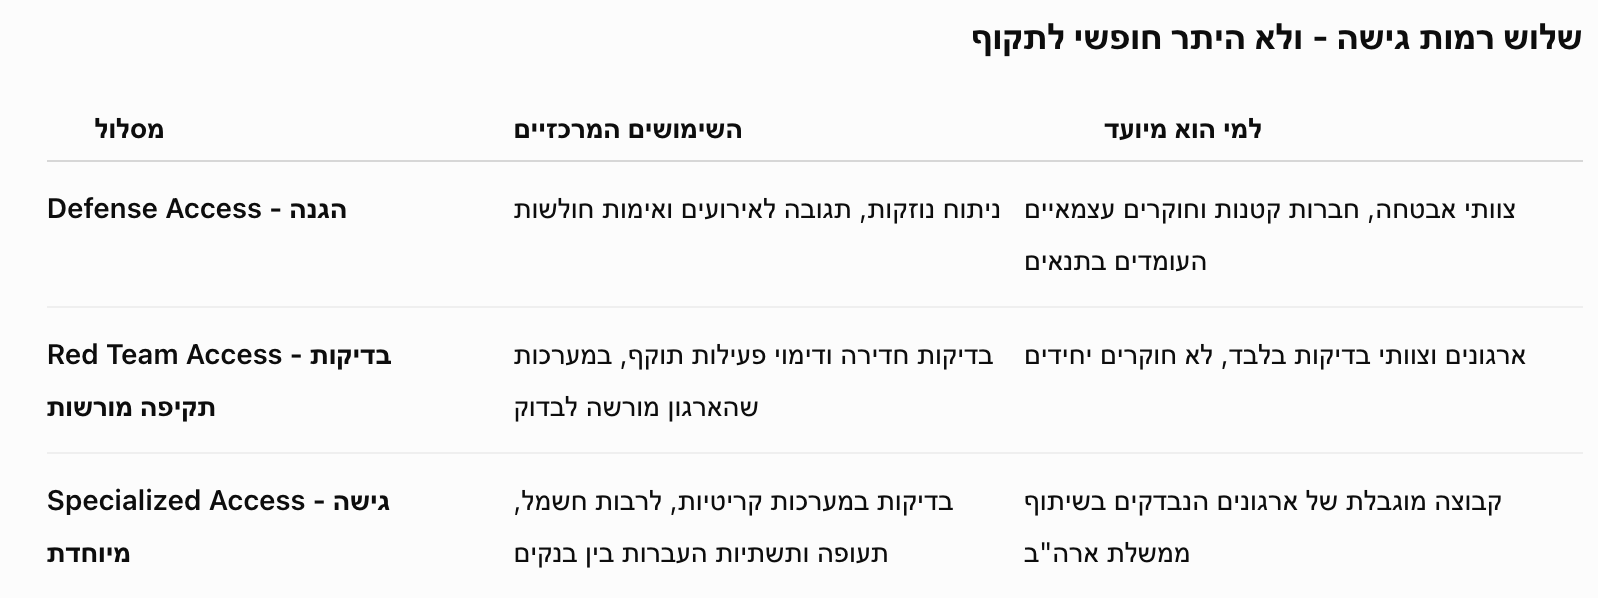
גם במסלול Red Team נשארות חסימות לפעולות שעלולות לגרום לנזק פיזי או לשיבוש נרחב, לרבות הפעלת כופרה.
חשוב להבחין בין הגישה המורחבת לבין השימוש הרגיל ב-Claude. בדיקת קוד, תיקון בעיות מוכרות ואיתור חולשות בקוד שבבעלות המשתמש אינם מחייבים בהכרח הצטרפות לתוכנית. ההרחבה נועדה לאפשר עבודה מקצועית נוספת שעלולה להיחסם בגרסאות הרגילות, למשל ניתוח נוזקות או אימות יכולת לנצל חולשה.
הפחתת החסימות אינה מבטלת את הבקרה, אלא מעבירה חלק ממנה אל סביבת העבודה של הארגון.
במסלולים הגבוהים דורשת אנתרופיק, בין היתר, אימות רב-שלבי עמיד לדיוג, אמצעי הזדהות קצרי תוקף, שימוש במכשירים שבשליטת הארגון והגבלת התקשורת היוצאת בעת עבודה התקפית או אוטונומית. נדרשים גם שיוך הפעילות למשתמש מזוהה, נוהל לטיפול בשימוש לרעה ודיווח על תקריות. אלה תנאי התוכנית של החברה, לא חקיקה חדשה.
ברמות Red Team ו-Specialized, ברירת המחדל היא עד 25 משתמשים מאושרים לסביבת עבודה שקיבלה הרשאה, עם אפשרות לבקש הרחבה. כלומר, גם חברה שאושרה אינה מקבלת היתר בלתי מוגבל להעביר את הגישה לכל עובד או לקוח.
אנתרופיק בחנה את Opus 5.5 בעשרה תרחישי סייבר, עם חמישה ניסיונות לכל תרחיש. ללא CVP נחסמו כל 50 הניסיונות כבר בפנייה הראשונה. במסלול ההגנה נחסמו 46; במסלול Red Team לא הופעלו חסימות, ו-34 ניסיונות הושלמו בהצלחה. מדובר בבדיקה פנימית של החברה, לא בהוכחה עצמאית לבטיחות התוכנית.
לפי אנתרופיק, שותפי Glasswing איתרו לפחות 129 אלף חולשות תוכנה מאומתות בין אפריל ליולי 2026. סריקות הקוד הפתוח של החברה הוסיפו 5,500 חולשות בין אפריל לאוקטובר. יותר מ-33 אלף מהחולשות סווגו עד כה ברמת חומרה גבוהה או קריטית. הנתונים מבוססים על דיווח חלקי של שותפים, ולא על ביקורת עצמאית מלאה.
אין לבלבל בין מספר החולשות שאותרו לבין מספר החולשות שתוקנו. ההבחנה הזאת חשובה גם מבחינה עסקית: איתור מהיר יותר מייצר ערך רק כאשר הארגון מצליח לאמת את הממצאים, לתעדף אותם ולתקן את הבעיות.
דוגמה לכך מופיעה בתיאור מקרה שפרסמה אנתרופיק עם Comcast. לפי הפרסום, החברה השתמשה ב-Mythos Preview במסגרת בדיקה שכללה 258 מערכות עסקיות קריטיות וכ-170 מיליון שורות קוד. המודל סייע לזהות חולשת אימות שנבעה מהאינטראקציה בין כמה מערכות. מהנדסי Comcast אימתו את הממצא ותיקנו אותו; לפי הדיווח, לא נמצאה עדות לניצולו לפני התיקון.
Booz Allen מסרה באותו פרסום כי אנליסט אחד בדק שמונה מערכות פעילות, הפרוסות על פני 138 מאגרי קוד, בתוך 12 ימים. להערכת החברה, עבודה בהיקף דומה הייתה דורשת קודם לכן צוות גדול יותר וכמה חודשים. זו הערכת לקוח במסגרת פרסום של ספק הטכנולוגיה, ולא השוואת ביצועים עצמאית.
לחברות סייבר המתכננות לשלב את היכולות בשירות או במוצר יש נקודה נוספת לבדיקה: אנתרופיק מבהירה כי בניית מוצר המיועד ללקוחות על בסיס היכולות המורחבות מוסדרת בנפרד, במסגרת Cyber Productization Policy. במרכז התמיכה מצוין כי מסלול הבקשה הייעודי צפוי להיפתח למשתתפי CVP בקרוב.
מבחינת חברת סייבר, המשמעות היא שיש להפריד בין גישה שהוענקה לצוות המקצועי שלה לבין התנאים לשילוב היכולת במוצר הנמכר לאחרים. אנתרופיק שומרת גם על האפשרות לבדוק מחדש, לצמצם או לבטל הרשאות, ומדיניות השימוש שלה ממשיכה לחול.
ברירת המחדל בתוכנית מחייבת שמירת נתונים לצורך ניטור שימוש לרעה. קיימים חריגים זמניים לארגונים שכבר קיבלו הסדרי אי-שמירת נתונים במודלי Fable או Mythos. לכן אין להסיק שכל משתתף נהנה מאותה רמת פרטיות.
אנתרופיק מפתחת במקביל את Enterprise Frontier Safeguards - EFS, פתרון שאמור לאפשר ללקוחות זכאים לשמור את נתוני הפעילות בתשתית הענן שבשליטתם, תחת מפתחות ההצפנה ומדיניות הגישה שלהם. לפי המתווה, מערכות אוטומטיות יזהו דפוסים חשודים וההתראות יועברו לבדיקה של אנשי הלקוח, ללא דרישה לבדיקה אנושית של עובדי אנתרופיק. החברה הודיעה שהפריסה תחל בהדרגה בהמשך הסתיו; אין מדובר ביכולת שכבר זמינה לכל משתתף.
מבחינה עסקית, היכולת לבדוק יותר מערכות בפרק זמן קצר עשויה לאפשר לחברות סייבר להרחיב את היקף השירות, לבצע בדיקות תכופות יותר ולשרת לקוחות שלא יכלו לממן בעבר בדיקות עמוקות. מנגד, אם חלק מהעבודה הידנית הופך לאוטומטי, עלול להיווצר לחץ על המחיר של שירותים המבוססים בעיקר על שעות מומחה. זו השלכה אפשרית של השיפור בתפוקה המתואר בפרסומי הלקוחות, לא תוצאה כספית שכבר הוכחה.
מכאן גם ההבחנה החשובה למשקיעים: גישה למודל חזק אינה יתרון תחרותי מספיק כאשר גם המתחרים יכולים לקבל אותה. הערך עשוי לעבור ליכולת לשלב את המודל במערכות הלקוח, לצמצם התרעות שווא, לאמת ממצאים ולסגור חולשות בפועל. תנאי המסחור, עלות השימוש והיכולת לשמור על רווחיות יהיו חשובים לא פחות ממספר הבדיקות שהמודל מבצע.
המהלך מגיע לאחר שדריו אמודאי, מנכ"ל אנתרופיק, קרא במאמרו We Must Pace the Frontier להתאים את קצב שיפור יכולות ה-AI לקצב ההתקדמות בבטיחות. במאמר הוא הבהיר שאינו מציע עצירה מוחלטת של אימון מודלים או של התקדמות טכנולוגית.
תוכנית הסייבר עוסקת בשאלה אחרת: למי מותר להשתמש ביכולות הקיימות ובאילו תנאים. היא אינה כשלעצמה הודעה על האטת פיתוח. אנתרופיק מרחיבה את מעגל המשתמשים המקצועיים, אך מתנה את הגישה בהרשאות ובבקרות.
עבור חברות הסייבר, ההזדמנות אינה רק לקבל AI שמסוגל למצוא יותר חולשות. היא להפוך את היכולת הזאת לשירות אמין, מאובטח ורווחי - שמתקן את הבעיה, ולא רק מייצר עוד דוח.